NS头号玩家整理了Polygon发布的相关报道,内容来自GBAtemp技术论坛里安全研究人员放出的测试信息,这次关于Switch2系统安全方向的研究内容,在主机技术圈子里引发不少讨论。
漏洞研究基础信息
研究人员对外展示一套针对Switch2的漏洞利用方案,这套方案可以访问主机内部文件系统,对内存区域执行读写操作,完成系统固件以及游戏相关文件的提取,文件提取之后可以保存到PC设备当中。
更早阶段的测试依托编程工具《SmileBASIC4》,用来查看、修改Switch2的文件系统内容。本次新的研究方案权限范围更大,文件系统内存储的各类数据都可以被读取操作,游戏文件也包含在内。这套漏洞方案只针对Switch2Ver.23.0.1固件版本,更高或者更低的系统版本没有办法直接套用。
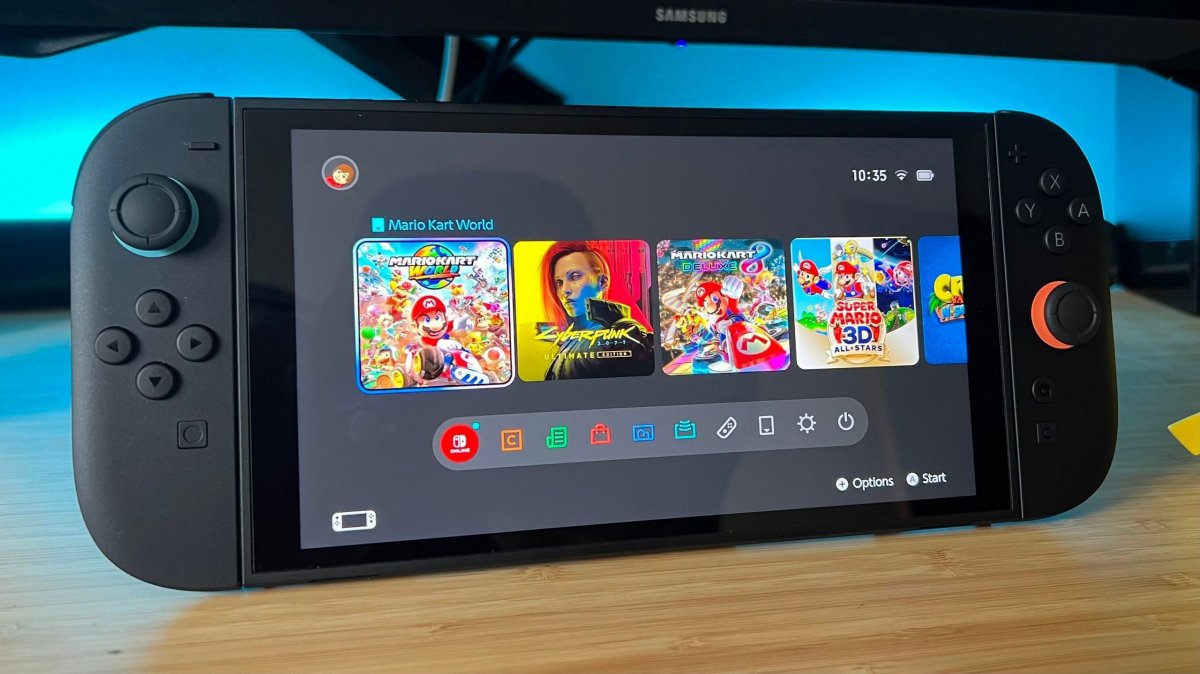
当前研究成果的实际限制
拿到导出的文件,不等于可以直接在PC设备运行Switch2游戏。想要在PC环境加载这类游戏文件,需要配套的模拟器程序完成适配开发,模拟器项目还处在空白阶段。文件导出通道被验证可行,会降低逆向工程、相关技术研究的门槛。
漏洞权限边界和后续影响
报道里标注了这套方案的权限上限,它没有拿到内核级访问权限,研究人员无法取得主机系统的完整控制权。Polygon做出分析,这次公开的研究记录,会带动模拟器开发、逆向分析项目的推进,也会吸引更多安全研究者继续尝试,寻找拿到内核权限的途径。
这类安全研究内容仅属于技术层面的探索,主机私自修改会违反任天堂用户协议,存在账号封禁、主机线上功能受限的风险,相关文件也受版权保护。